Meta spinge sui Reels per aumentare i guadagni dei creator su Facebook
Centinaia di italiani spiati (per errore) attraverso uno spyware per le intercettazioni
La procura di Napoli ha aperto un fascicolo di indagine per scoprire come sia stato possibile che l’applicazione fosse disponibile online su Google Store
1 Aprile 2019

Le indagini e la politica
La procura di Napoli ha aperto un fascicolo di indagine: l’obiettivo è scoprire come sia stato possibile che un’applicazione, destinata ad essere utilizzata solo su richiesta e sotto il controllo della magistratura, fosse disponibile online su Google Store, così da ingannare gli utenti che l’hanno scaricata sui loro cellulari e si sono ritrovati illecitamente spiati.Il Copasir, il comitato di controllo sui servizi segreti, approfondirà la vicenda e nei prossimi giorni chiederà al Dis, il dipartimento che coordina l’attività delle agenzie di intelligence, notizie e aggiornamenti sulla vicenda. Le forze politiche chiedono chiarimenti. Fra queste, Deborah Bergamini, deputata e responsabile Trasporti, Tlc e Poste di Forza Italia, ha scritto su Facebook: “Chiederemo che venga fatta chiarezza sullo spyware Exodus e continueremo a chiedere con forza che venga istituita una Commissione parlamentare di Inchiesta sull’utilizzo dei dati degli utenti. Chi non capisce che dalla sicurezza dei dati passa il futuro della democrazia, rischia di rimanere confinato ai margini della storia”.
Gli occhi di Exodus
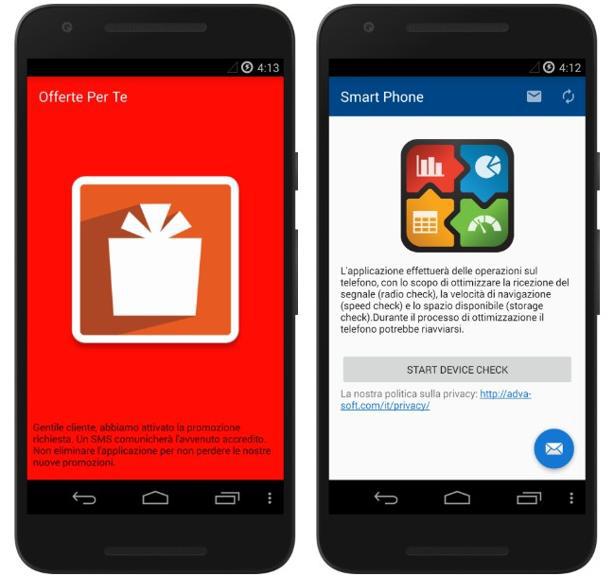
“Nel tentativo apparente di indurre i bersagli a installarle con l’inganno, le app dello spyware erano progettate per assomigliare a innocue app per ricevere promozioni e offerte di marketing da operatori telefonici italiani, o da app per migliorare le performance del dispositivo” fanno sapere i ricercatori.Dietro lo spyware, sempre secondo Security Without Borders e Motherboard, ci sarebbe un’azienda con base a Catanzaro.Quante vittime
“All’inizio di quest’anno – spiegano da Motherboard – i ricercatori hanno allertato Google dell’esistenza di queste app, che poi sono state rimosse. Google ha detto sia ai ricercatori che a Motherboard di aver trovato 25 versioni differenti dello spyware negli ultimi due anni, risalenti fino al 2016. Google ha rifiutato di condividere il numero esatto di vittime, ma ha detto che è inferiore alle 1000 e che sono tutte italiane. L’azienda non ha fornito ulteriori informazioni riguardo le persone colpite”Come agiva Exodus
Secondo Motherboard, Exodus era “programmato per agire in due stadi. Nel primo stadio, lo spyware si installa e controlla solamente il numero di telefono e l’IMEI del cellulare, presumibilmente per controllare se lo smartphone è effettivamente quello da attaccare. Apparentemente, per questa attività, il malware ha una funzione chiamata CheckValidTarget”.