
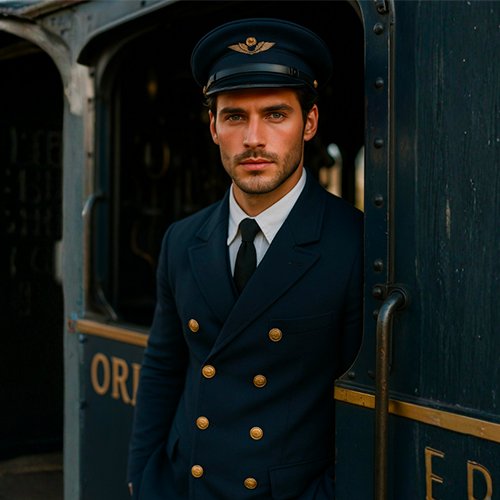
Nike accende l’attesa per i Mondiali con le Polaroid dei protagonisti
25 Maggio 2026 - 4 minuti

25 Maggio 2018
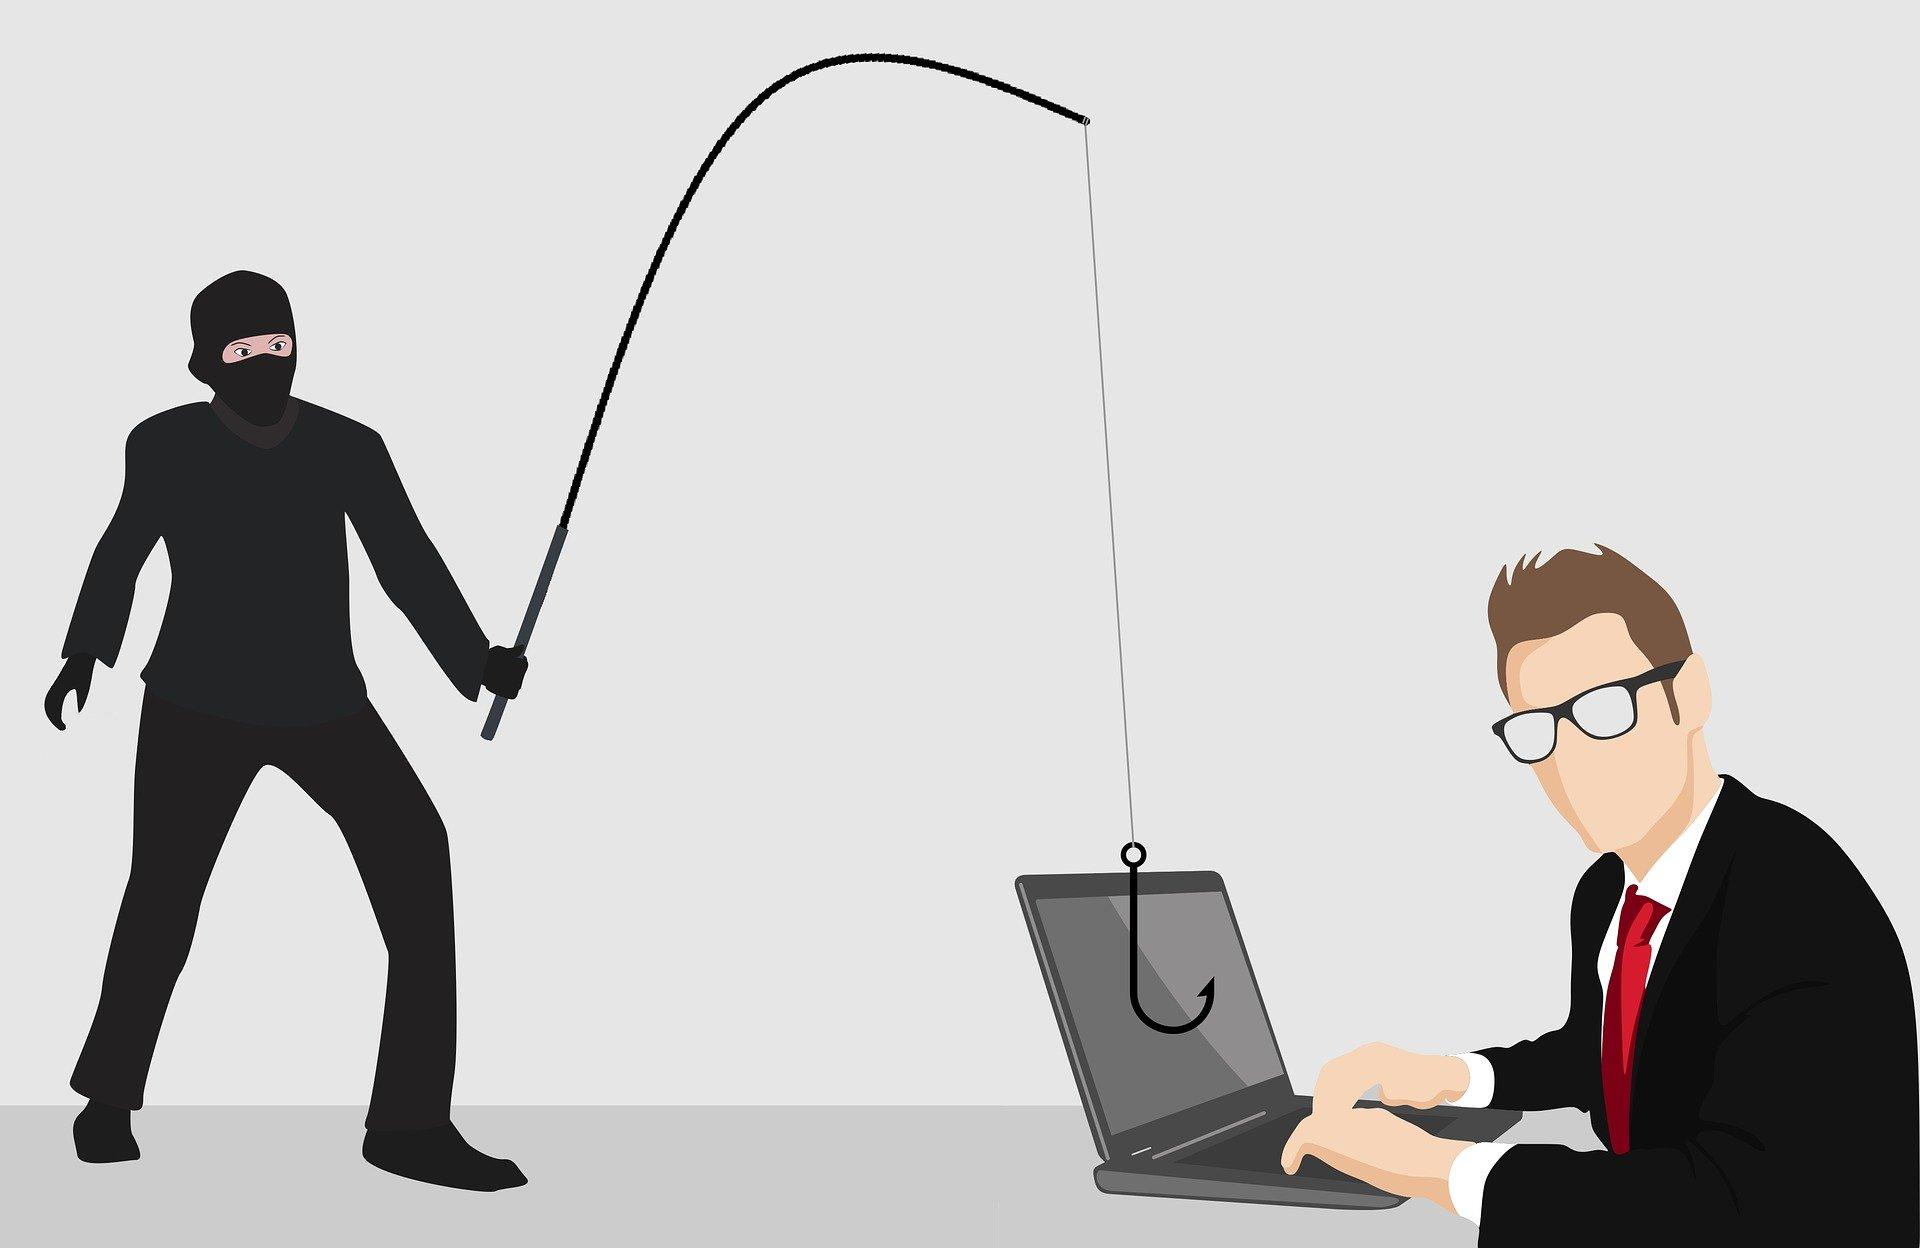
Controlla sempre i link. Gli esperti consigliano agli utenti di controllare sempre il link e il mittente della mail prima di cliccare qualunque indirizzo, ancora meglio non cliccare sul link, ma copiarlo invece nella linea di inserimento dell’indirizzo del browser. Prima di cliccare su un qualunque link, verificare se l’indirizzo mostrato sia davvero lo stesso dell’attuale hyperlink (ovvero il vero indirizzo Internet al quale il link condurrà). Non usare connessioni sconosciute. Usare solo connessioni sicure, in particolar modo quando si accede a siti sensibili. Come precauzione minima, si consiglia di non usare connessioni sconosciute o WiFi pubblici senza una password di protezione. Per una massima sicurezza, utilizzare soluzioni VPN che possono crittografare il traffico. E ricordati: in caso di utilizzo di una connessione non sicura, i cybercriminali possono reindirizzare, senza essere visti, a pagine di phishing. Verifica il dominio di una pagina. Controllare che la connessione sia HTTPS e verificare il nome del dominio all’apertura di una pagina. Questi fattori sono importanti soprattutto quando si usano siti che contengono dati sensibili, come i siti per l’online banking, i negozi online, i social media. Mai i dati sensibili. Non condividere poi mai i propri dati sensibili, come login e password, dati delle carte di credito, con una terza parte. Le compagnie ufficiali non chiederanno mai dati come questi via email.
Il phishing è un’azione di criminalità informatica che comporta il furto di dati personali dall’account di un social network della vittima. Il truffatore crea una copia di un sito di social network (come una falsa pagina Facebook) e cerca di attirare qui ignare vittime, costringendole a condividere i propri dati personali, come nome, password, numero di carta di credito, codice PIN e altro ancora. Sempre secondo Kaspersky Lab, il phishing finanziario continua a rappresentare quasi la metà degli attacchi di phishing (per il 43,9%), il 4,4% in più rispetto allo scorso anno.
Potrebbe interessarti anche
Corsi, articoli, eventi: il mondo Ninja è ricco di risorse e di appuntamenti da non perdere.
Please confirm you want to block this member.
You will no longer be able to:
Please allow a few minutes for this process to complete.